В современном цифровом пространстве финансовые мошенники постоянно совершенствуют свои инструменты. Если раньше поддельные инвестиционные платформы создавали простые и легко блокируемые сайты-однодневки, то сегодня инфраструктура скама стала куда более изощренной. Потенциальным жертвам всё чаще присылают ссылки на технические шлюзы, прокси-серверы и мобильные обертки, которые на первый взгляд кажутся нейтральными сервисами.
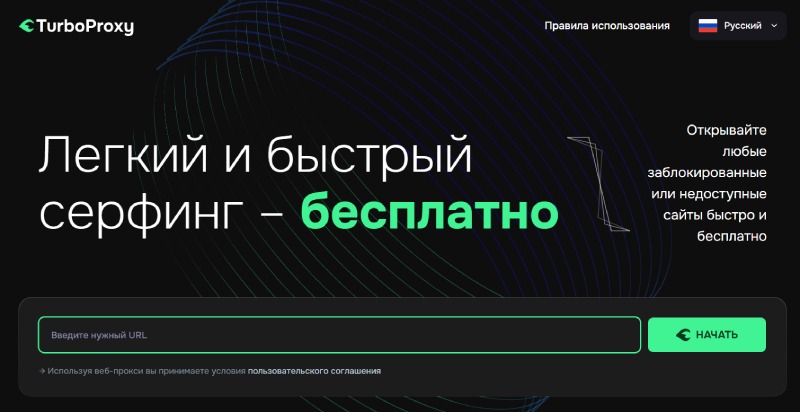
Одним из таких масштабных инструментов обмана стал сервис SmartProxy (включая вариации доменов вроде smartproxy.ink, а также его предшественник TurboProxy). Получив от «персонального брокера» или случайного знакомого в интернете ссылку вида smartproxy.ink, можете быть уверены: вы столкнулись с профессиональной мошеннической сетью. Что такое SmartProxy, какие лжеброкеры за ним стоят и почему использование подобных сервисов гарантированно ведет к потере денег? Разберем подробно.
1. Введение: что значит, если вам прислали ссылку на SmartProxy?
Когда пользователь получает предложение начать выгодную торговую жизнь на бирже, ему часто отправляют непрямую ссылку на сайт брокера, а сложный адрес вроде smartproxy.ink/mobile/?target.
Для неопытного человека это выглядит как техническая особенность платформы — мол, защищенный мобильный терминал, зеркало сайта или специальный торговый шлюз. На практике же SmartProxy (Смарт Прокси, СмартПрокси Инк) работает как универсальная маскировочная «прокладка».
- Она перенаправляет жертву на фальшивые торговые терминалы.
- Позволяет мошенникам оперативно менять доменные имена, когда их основные сайты блокируют надзорные органы или провайдеры.
- Создает иллюзию стабильной работы реального финансового приложения, хотя все графики, балансы и сделки на экране нарисованы вручную.
Интересный факт: в сети существует и другой проект с похожим названием (smartproxy.ru), однако рассматриваемый нами smartproxy.ink — это узкоспециализированный инструмент, который массово используется нелегальными «брокерами»-клонами примерно с начала марта 2026 года. До него злоумышленники активно гоняли трафик через аналогичные шлюзы TurboProxy (turboproxy.link, turboproxy.org и др.).
2. Анатомия обмана: как работают брокеры-клоны через SmartProxy
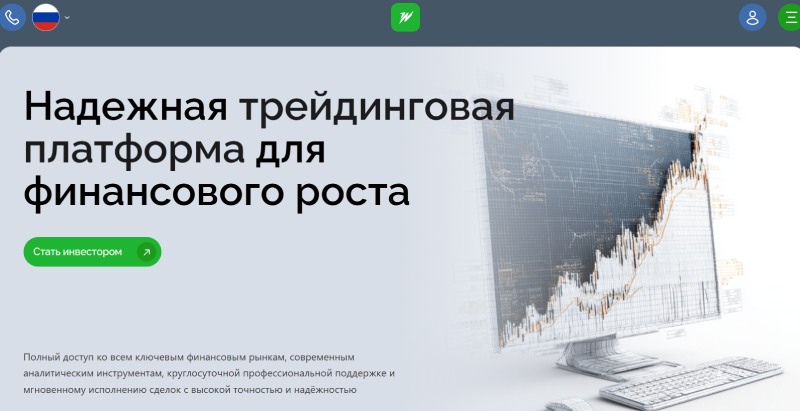
Лжеброкеры, использующие инфраструктуру SmartProxy, не имеют никакого отношения к реальным финансовым рынкам. Это типичные «кухни», где деньги клиентов никуда не инвестируются, а оседают на криптовалютных кошельках организаторов скама.
Основные сценарии вовлечения в ловушку:
- Романтический скам (синдром «знакомства в сети»): Жертва знакомится в соцсетях или на сайтах знакомств с привлекательным человеком (или мошенники действуют через подставных «успешных инвесторов»), который мягко и ненавязчиво подталкивает к открытию счета через SmartProxy.
- Агрессивный телефонный маркетинг: Пострадавших заманивают обещаниями сверхдоходов в соцсетях, после чего «аналитики» уговаривают пополнить баланс на минимальную сумму (обычно 250 долларов), а затем раскручивают на крупные кредиты.
Ниже представлена сводная таблица наиболее громких проектов-клонов, которые задействовали шлюз smartproxy.ink для обмана граждан в 2026 году:
| Название «брокера» | Рабочие домены / Ссылки | Торговый терминал | Суть проблемы и реальные потери клиентов |
|---|---|---|---|
| Gadispo | gadispo.net, gadis-po.click, gds-po.vip | AssetPilot | Пострадавшая пыталась вывести 5 000 долларов. После отказа назвать код вывода с нее потребовали «доверенное лицо». Сама вложила 22 000 рублей, а аналитик «докинул» на баланс еще 1000 долларов для видимости торгов. |
| Sanpolix | sanpolix.com, san-plx.site, san-polix.me | CapitalBridge | Клиентка перевела 250$ через сервис MEXC по совету интернет-знакомого. Счет заблокирован, деньги не выводятся, техподдержка молчит. |
| Kebridom | keb-rdm.info, kebridom.com, keb-ridom.ru | FinStation | Масштабный ущерб: один из пользователей сообщил о потере 4 млн рублей, переведенных через этот мошеннический контур. |
| Zinelyke | zinelyke.com, zine-lyke.biz, zn-lyke.click | AssetCenter | Классический кейс блокировки средств и требования дополнительных комиссий за разблокировку аккаунта (согласно юридическим сводкам платформы Правовед.ру). |
| Waradrev | waradrev.com, warad-rev.pro, wrd-rev.click | VectorLayer | Использование мобильного шлюза SmartProxy для сокрытия реальных реквизитов получателей средств и имитации биржевой активности. |
| Theucxe | theucxe.com, theu-cxe.pro, tu-cxe.me | Мобильный интерфейс | Жертвами стали пожилые люди: женщине 3 месяца втирались в доверие (присылали цветы, создавали иллюзию заботы), выманили 600к рублей, а теперь требуют еще 400к и принуждают брать кредит. |
| Isladova | isladova.com, isla-dova.vip | VertexCore | Инвестирование личных сбережений (130 000 руб.) плюс привлечение «доверенных лиц», потерявших еще почти 100 000 рублей. |
| Lenwrek | l-wrek.vip, lenwrek.com, len-wrek.org | FinNode | Блокировка баланса сразу после попытки запросить пробный вывод заработанных на «сделках» средств. |
3. Эволюция инфраструктуры: от TurboProxy к SmartProxy
Мошенники постоянно меняют доменные имена, чтобы уходить от блокировок Роскомнадзора и киберполиции. До того как массово переключиться на smartproxy.ink, та же самая преступная группировка активно эксплуатировала связку с TurboProxy (turboproxy.link, turboproxy.org и др.). Анализ жалоб пострадавших за предшествующие периоды показывает идентичные сценарии работы:
- Кейс с Demisto: Пострадавшая потеряла 2 300 000 рублей, причем деньги передавались наличными через курьеров, которые отвозили их на адрес фиктивного брокера Demisto (demisto.xyz).
- Кейс с Satozend: Потеря 900 000 рублей через шлюз TurboProxy. На балансе нарисовали 13 000 долларов, после чего потребовали внести еще 3 миллиона рублей якобы для уплаты налогов.
- Кейс с Qatari и Zawayaly: Классическая схема с «бенефициарами». Мошенники убеждают жертву привести родственников (например, маму), чтобы те внесли деньги как поручители, угрожая в противном случае ежедневным списанием процентов со всех привязанных карт.
- Adwititech и Mendobev: Мелкие кражи от 250 долларов через криптовалютные кошельки (включая Telegram Wallet и биржу HTX), после чего доступ к аккаунтам мгновенно обнулялся.
4. Что такое прокси-сервер технически и почему мошенники его используют?
Чтобы четко понимать степень опасности, нужно разобраться в самом понятии «прокси» (Proxy).
- В легитимном IT-мире прокси-сервер — это посредник между компьютером пользователя и интернетом. Он используется для оптимизации трафика, обеспечения корпоративной безопасности или обхода географических ограничений.
- В мире киберпреступности мошеннический прокси-шлюз (вроде SmartProxy) выполняет роль цифрового щита для преступников.
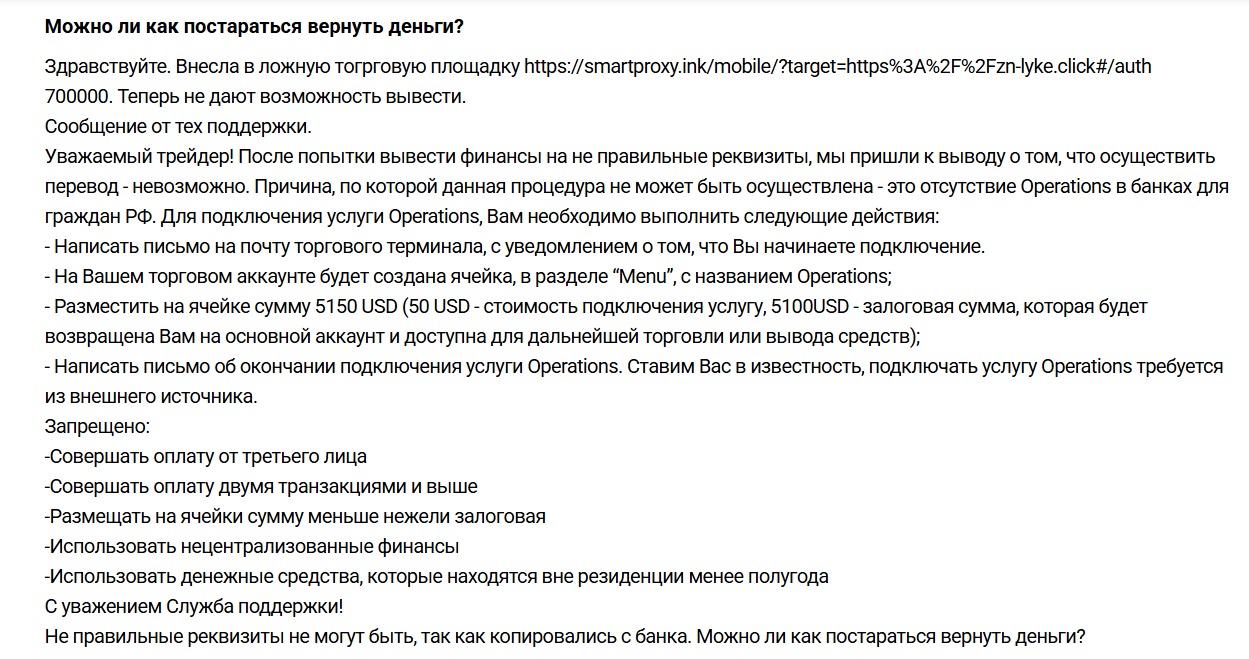
Когда вы переходите по ссылке вроде smartproxy.ink/mobile/?target, происходит следующее:
- Сокрытие реального хостинга: Ваш браузер подключается не к самому сайту лжеброкера (который уже занесен в черные списки антивирусов и провайдеров), а к промежуточному серверу SmartProxy.
- Обход блокировок: Если домен конкретного лохотрона блокируется, мошенники просто меняют параметр target=... на новый адрес, оставляя неизменной ссылку-приманку для клиента.
Жертве кажется, что раз сервис называется «умный прокси» или имеет солидную приставку, значит, платформа технологичная и современная. На деле это лишь инструмент маскировки мошеннического софта.
Стали жертвой интернет-обмана? Узнайте, как вернуть свои деньги
УЗНАТЬ ПОДРОБНЕЕ5. Почему брокер дает такие ссылки: главная цель организаторов
Если обобщить технические и психологические аспекты работы подобных платформ, становится очевидна конечная цель злоумышленников:
- Полный контроль над котировками: Терминалы вроде AssetPilot, CapitalBridge или FinStation не подключены к реальным биржам (NYSE, NASDAQ, Мосбиржа). Графики на них генерируются программно: сначала вам дают «заработать», показывая рост депозита, чтобы вы поверили в свой успех и принесли еще больше денег (или взяли кредит).
- Снятие юридической ответственности: Поскольку формально вы отправляете деньги на криптокошельки физических лиц, через обменники или сомнительные шлюзы, доказать факт мошенничества перед банком или полицией крайне сложно. Для правоохранительных органов такие сайты часто выглядят как «серая зона» цифровых переводов.
Постоянные требования оплатить «комиссию за вывод», «страховку счета», «услуги нотариуса» или «налог на прибыль» через один и тот же шлюз SmartProxy продолжаются до тех пор, пока у человека полностью не иссякнут все финансовые возможности и заемные лимиты.
Чек-лист безопасности для проверки брокера
- Никогда не переходите по ссылкам-шлюзам. Если вместо прямого домена компании вам присылают конструкции со сложными перенаправлениями через сторонние сервисы (вроде SmartProxy или TurboProxy) — это 100% мошенники.
- Проверяйте наличие лицензии регулятора. Легальные брокеры обязаны иметь официальные разрешения Центрального банка РФ (или профильного регулятора вашей страны). У компаний вроде Gadispo, Sanpolix или Kebridom таких лицензий нет и быть не может.
- Отказывайтесь от «помощи» аналитиков. Если вам предлагают управлять вашим счетом со словами «мы сами всё сделаем, вам нужно только внести деньги» — перед вами классическая финансовая пирамида.
- Не верьте гарантиям легкого заработка. Биржевая торговля всегда сопряжена с высочайшими рисками. Обещания фиксированной доходности и «беспроигрышных стратегий» используют исключительно аферисты.
Заключение
Сервис SmartProxy (smartproxy.ink) и его предшественники — это не просто технические сайты, а элементы хорошо отлаженной конвейерной машины по отъему денег у населения. Брокеры-клоны вроде Gadispo, Sanpolix, Kebridom и прочие используют этот инструмент для маскировки, обхода блокировок и демонстрации фальшивых торговых успехов.
Столкнувшись с предложением зарегистрироваться на подобных ресурсах или перевести средства через сомнительные мобильные шлюзы, немедленно прекращайте любое общение. Помните: вернуть деньги, отправленные через такие схемы, практически невозможно, поэтому лучшая защита — это абсолютный игнор подобных «инвестиционных» предложений.


